
В корпоративной среде сетевой безопасности уделяется особенное внимание. По этой причине во FlowVision 3.16 появилась полезная настройка для всех серверных модулей.
Солвер, Солвер-Агент и другие серверные модули по умолчанию готовы принимать подключения с любого IP-адреса. Это удобно для распределённых расчётов, но создаёт лишнюю поверхность потенциальной атаки: любой, кто знает IP и порт, может попытаться подключиться к сервису. Настройка ConnectionsMode решает эту проблему, ограничивая сетевую активность модуля локальным компьютером или локальной сетью.
Строгий режим изоляции
Параметр ConnectionsMode управляет тем, на каком сетевом интерфейсе модуль FlowVision будет принимать входящие сетевые подключения. В строгом режиме (значение 2) модуль привязывается к loopback-интерфейсу — адресу 127.0.0.1 (или ::1 для IPv6). Такой сокет физически не может принять подключение извне: операционная система просто не доставит пакет с внешнего IP на этот сокет, независимо от настроек файрволла.
Безопасность обеспечивается самим ядром ОС. Сисадмин или аудитор, заглянув в список открытых портов, сразу увидит, что сервис слушает только локально, и не нужно доверять внутренней логике программы.
Зачем это нужно
В типовом сценарии, когда Пре-Постпроцессор и Солвер-Агент запущены на одной машине (рабочая станция инженера), внешний доступ к Солвер-агенту не требуется. Включение ConnectionsMode = 2 гарантирует, что даже при ошибке в конфигурации сети или наличии вредоносного ПО на соседней машине подключиться к агенту снаружи не получится. Это соответствует принципу минимальных привилегий и часто является требованием службы безопасности.
Мягкий режим изоляции: только подключения из локальной сети
Более мягкий режим ConnectionsMode=1 (ограничение локальной сетью) полезен в сценариях, где клиентские модули находятся на других компьютерах в доверенном сегменте, но подключение из внешней сети для модуля FlowVision должен быть закрыт. Однако, такой мягкий режим изоляции реализуется на уровне логики приложения, в серверном модуле происходит проверка на вхождение IP-адреса в типичные для локальных сетей адресные пространства (10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16 )
Важное замечание о режиме ConnectionsMode=1
Режим 1 не дает такой же гарантии на уровне сокета, как более строгий Режим 2. Серверный модуль FlowVision по-прежнему будет слушать подключения на 0.0.0.0 (или на конкретном интерфейсе), а фильтрация входящих адресов выполняется внутри кода приложения. Аудитор по выводу ss не увидит разницы между режимом 1 и режимом 0 — в обоих случаях сокет будет открыт для всех. Это означает, что безопасность режима 1 основана на доверии к корректности реализации программы, а не на гарантиях операционной системы. Для сред с повышенными требованиями к изоляции предпочтителен режим 2.
Как изменить настройки
Настройка производится только в конфигурационном файле серверных модулей. Например, для Солвер-агента — это FvSolverAgent.cfg.
Параметр задаётся строкой:
ConnectionsMode=n
Где n должен принимать следующие значения:
0 (значение по умолчанию, если ключ ConnectionsMode не указан) – подключение к модулю разрешено для любых IP-адресов, включая внешние;
1 – подключение к модулю разрешено с локального компьютера и IP-адресов локальной сети, подключения с внешних IP-адресов отклоняются;
2 – подключение к модулю разрешено только в пределах компьютера, подключения с внешних IP-адресов и IP-адресов локальной сети отклоняются.
После изменения файла требуется перезапуск серверного модуля.
Как проверить, что ограничение активно
Самый надёжный способ — посмотреть, на каком адресе «сидит» процесс серверного модуля. В Linux это делается одной командой, например, для порта Солвер-Агента во FlowVision 3.16.03:
bash
ss -tlnp | grep 31630
Ключи: -t — TCP, -l — слушающие сокеты, -n — числовые адреса, -p — показать процесс.
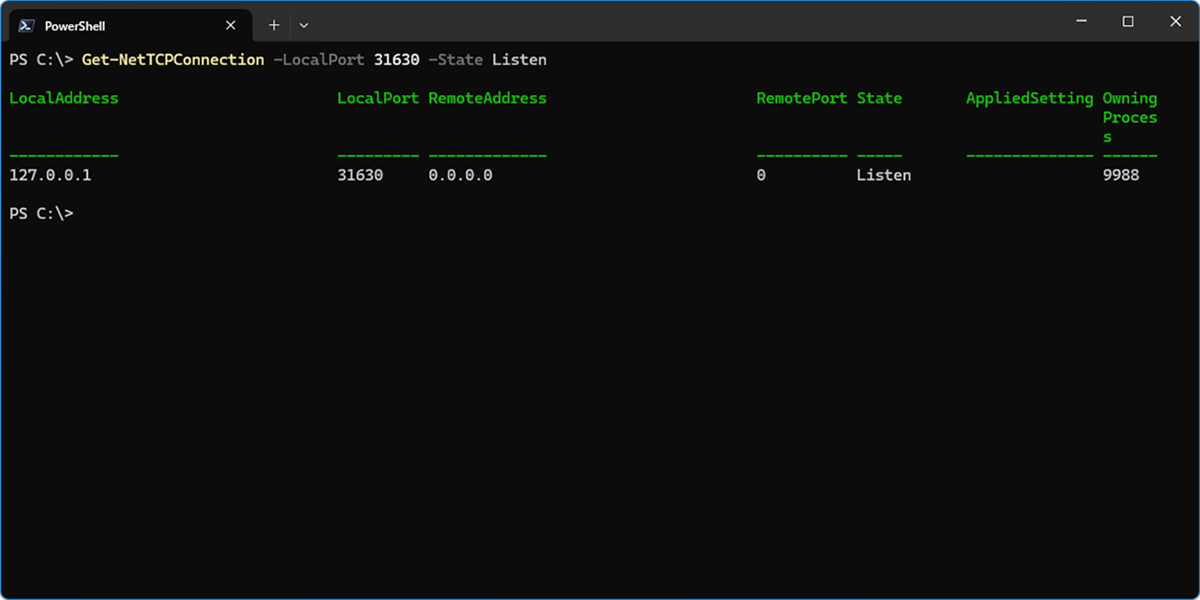
Если используется ConnectionsMode=2, в колонке Local Address вы должны увидеть 127.0.0.1:31630 или [::1]:31630 для TCP/IP v.6.
Если там 0.0.0.0:31630 или *:31630, значит агент слушает все интерфейсы, и ограничение не применилось. Такой же вывод будет при ConnectionsMode=1, т.к. фильтрация происходит уже не на уровне операционной системы, а на уровне серверного модуля.
Для Windows аналогичная команда выглядит следующим образом:
netstat -ano | findstr :31630
Или для powershell
Get-NetTCPConnection -LocalPort 31630 -State Listen
